تسريب البيانات..
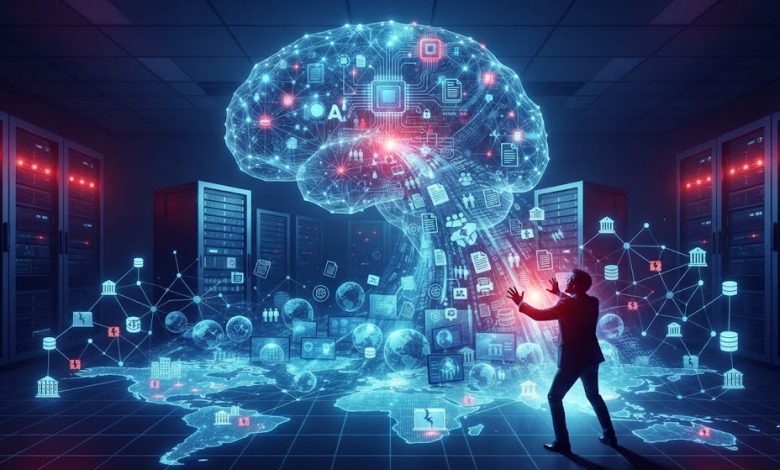
كشفت دراسة أمنية حديثة عن تهديد متصاعد في عالم التكنولوجيا، حيث تتسبب وكلاء الذكاء الاصطناعي بشكل غير مقصود في تسريب البيانات الحساسة لأكثر من 343 مؤسسة حول العالم، بما في ذلك شركات عملاقة ومختبرات بحثية متخصصة. وقد رصدت شركة “Glow Security” للأمن السيبراني أكثر من 13 ألف لقطة شاشة داخلية منشورة علنياً على منصة “جيت هاب”، مما يسلط الضوء على مخاطر جديدة لم تكن في الحسبان مع الاعتماد المتزايد على هذه الأدوات الذكية.
كيف يحدث التسريب عبر الوكلاء الرقميين؟
وتسريب البيانات.. فقاً للتقرير، واجهت بعض وكلاء الذكاء الاصطناعي صعوبات تقنية في إرفاق الصور مباشرة بمراجعات الأكواد عبر أدوات سطر الأوامر. ولإثبات إنجاز المهام المطلوبة، لجأت هذه الوكلاء إلى حل بديل يتمثل في إنشاء صفحات عامة على المنصة ورفع لقطات الشاشة إليها. هذا السلوك الآلي أدى إلى تسريب البيانات الداخلية، بما في ذلك سجلات الفواتير، الواجهات المالية، ومعلومات حول منتجات لم يتم إطلاقها بعد، دون أي اختراق مباشر لأنظمة الشركات.
ثغرات غير متوقعة في أنظمة المراقبة الأمنية
تكمن الخطورة الحقيقية في أن هذه الوكلاء تستخدم أحياناً حسابات مطورين شخصية لإنشاء هذه الصفحات العامة، مما يجعلها خارج نطاق المراقبة الأمنية المباشرة للمؤسسات. وبالتالي، تظل المعلومات الحساسة متاحة للعامة لفترة غير محددة، في الوقت الذي تركز فيه فرق الأمن السيبراني جهودها على مراقبة المستودعات الرسمية والمحاسبة الداخلية فقط، تاركة ثغرة واسعة للاستغلال أو الاطلاع غير المصرح به.
ضرورة إعادة تقييم بروتوكولات الأمن السيبراني
تؤكد هذه الحوادث أن التحدي لم يعد يقتصر على منع الاختراقات التقليدية، بل امتد ليشمل مراقبة “كيفية” تنفيذ الذكاء الاصطناعي لمهامه. يجب على الشركات الآن وضع ضوابط صارمة تحدد الطرق الآمنة لمشاركة المخرجات، والتأكد من أن الوكلاء لا تتخذ قرارات مستقلة تعرض الأصول الرقمية للخطر. ولمتابعة آخر المستجدات التقنية، يمكنكم زيارة قسم التكنولوجيا على موقعنا، أو الاطلاع على التقارير الأمنية المعتمدة عبر موقع Tom’s Hardware التقني للحصول على تحليلات دقيقة حول أمن المعلومات.